
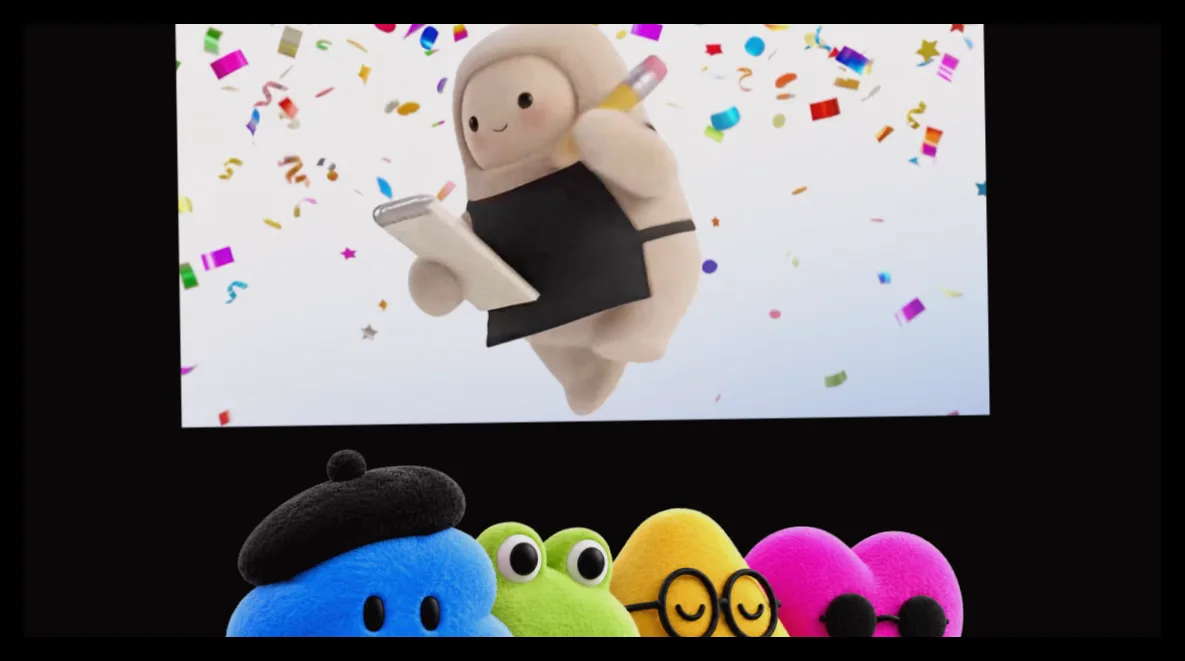
<pدر سالهای اخیر، هوش مصنوعیهای شخصی با ظاهرهای بامزه و جذاب مانند «موز» متا و «داتس» اوپنایآی به بازار آمدهاند. این شرکتها کاربران را تشویق میکنند که این دستیارهای دیجیتال را مانند حیوانات خانگی دیجیتال با نام و شخصیتهای منحصر به فرد ببینند. هدف از این رویکرد، کاهش نگرانیهای عمومی درباره امنیت هوش مصنوعی و ایجاد تصویری غیرتهدیدآمیز است.
اما این ظاهر دوستداشتنی نباید باعث شود که کاربران نسبت به دادههای شخصی خود بیاحتیاط باشند. هرچند متا و اوپنایآی ادعا میکنند که لایههای حفاظتی متعددی برای حفظ حریم خصوصی کاربران و جلوگیری از رفتارهای ناخواسته این دستیارها در نظر گرفتهاند، اما نمونههایی از مشکلات واقعی وجود دارد که نشان میدهد این سیستمها گاهی بدون قصد کاربر اقداماتی انجام میدهند.
مثلاً یک یوتیوبر فناوری به نام مت راب، هنگام استفاده از دستیار «موز» برای فروش کالا در فیسبوک، متوجه شد که آدرس منزلش بدون اجازه به خریدار داده شده است. پس از بررسی، مشخص شد که او به صورت ناخواسته گزینه «اجازه همیشگی» را فعال کرده بود و دستیار به طور خودکار این اطلاعات را به همه پیشنهاددهندگان ارسال کرده بود. این نوع اشتباهات در استفاده از دستیارهای هوش مصنوعی بسیار رایج است و حتی کاربران حرفهای فناوری نیز از آن مصون نیستند.
جیسون آتن، ستوننویس مجله Inc، پس از نصب اپلیکیشن موز روی مک، متوجه شد که دستیار به پیامهای متنی او دسترسی پیدا کرده است، در حالی که او فکر میکرد این اجازه را به آن نداده است. متا نیز پاسخ داد که همگامسازی پیامها به صورت اختیاری است و اگر این اتفاق افتاده، احتمالاً کاربر به صورت ناخواسته آن را فعال کرده است. آتن این وضعیت را نگرانکننده میداند و معتقد است که طراحی سیستم نباید به گونهای باشد که کاربران از چنین دسترسیهایی شگفتزده شوند.
متا به شدت روی جلوههای بصری و شخصیتپردازی دستیار خود سرمایهگذاری کرده است و هر بهروزرسانی موز با تصاویر و ویدیوهای جذاب از شخصیت بامزه آن همراه است. این موضوع باعث شده که این دستیار به سوژهای محبوب برای ساخت میمها در شبکههای اجتماعی تبدیل شود. اوپنایآی نیز با معرفی دستیارهای رنگارنگ و شخصیتهای کارتونی مانند داتس، تلاش کرده است جذابیت بصری را افزایش دهد.
اما این جذابیتهای ظاهری نباید باعث شود که کاربران فراموش کنند برای استفاده کامل از این دستیارها باید دسترسیهای گستردهای به اطلاعات شخصی خود مانند ایمیلها، کارتهای اعتباری، اسناد، پیامها، دادههای سلامت و برنامههای کاری بدهند. اگر شما قبلاً مدارک شناسایی، اسناد مالیاتی یا پزشکی را به ایمیل خود ارسال کرده باشید، این دستیارها نیز به آنها دسترسی خواهند داشت.
نویسنده این گزارش که خود از دستیار موز استفاده کرده، تنها به دو حساب غیرمتا با ریسک پایین دسترسی داده است و تجربهای ناخوشایند تنها مربوط به اشتباه در ساخت پلیلیست بوده است. با این حال، او اذعان دارد که این دستیار با همین دسترسی محدود توانسته کارهای مفیدی مانند ردیابی قیمتها، ساخت کتاب آشپزی و ایجاد داشبورد شخصی انجام دهد.
در نهایت، با وجود جذابیتهای ظاهری و امکانات فراوان، نباید فراموش کنیم که پشت این چهرههای کارتونی شرکتهایی قرار دارند که سابقه نقض حریم خصوصی کاربران را دارند و دستیارهای هوش مصنوعی میتوانند به روشهای غیرمنتظرهای مشکلاتی ایجاد کنند. بنابراین باید در استفاده از آنها هوشیار بود و به راحتی به آنها اعتماد نکرد.

مهین صالحی
نویسنده بیزنس سون